Båda skyddar gränsen mellan nät, och de jämförs ofta som om de vore alternativ. Det är de inte. De tillhör olika säkerhetsklasser, och skillnaden är ingen gradskillnad.
Den grundläggande skillnaden
En brandvägg är programvara. Den granskar trafik och tillämpar regler för vad som får passera, i båda riktningarna. Regler kan bli felkonfigurerade, programvara kan utnyttjas och förvaltningsgränssnitt kan angripas. Så gott som varje brandväggsintrång går tillbaka på något av de tre, och inget av dem är en defekt som en bättre brandvägg tar bort – det är egenskaper hos en apparat som fattar beslut.
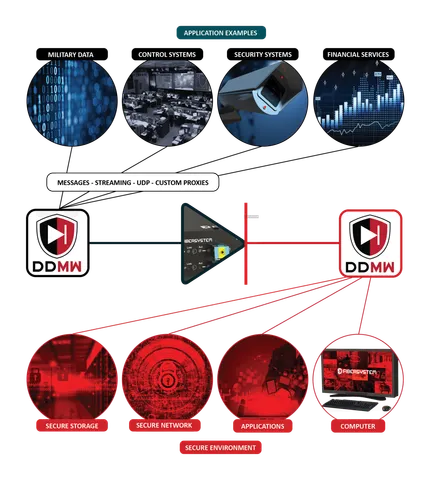
En datadiod är hårdvara. Sändande sida har fysiskt bara en optisk sändare, mottagande sida bara en mottagare. Returtrafik är inte förbjuden – den är omöjlig, i samma mening som att en glödlampa inte kan suga upp ljus. Det finns inget regelverk att granska, inget förvaltningsplan att angripa och inget konfigurationstillstånd som kan glida.
Det som spelar roll är vad man måste lita på. Med en brandvägg litar man på en konfiguration, en kodbas och en administratör – varje dag. Med en diod litar man på en fysisk konstruktion, en gång, och den går att inspektera.
Varför “omöjligt” är värt att betala för
Det verkliga värdet ligger i vad som går att intyga. En brandväggs garanti är villkorad: ingenting tar sig in förutsatt att reglerna är rätt, att programvaran saknar relevant sårbarhet och att ingen har ändrat något de inte borde. Varje villkor är rimligt för sig. Tillsammans, upprätthållna över år och personalbyten, är de där intrången kommer ifrån.
En diods garanti har inga villkor. Det är därför ackrediteringsregimer behandlar de två olika, och därför en diod kan ingå i en dokumenterad lösning för domänöverskridande överföring på ett sätt som en brandvägg i allmänhet inte kan.
När vilket är rätt
| Behov | Verktyg |
|---|---|
| Filtrera vanlig dubbelriktad kontorstrafik | Brandvägg |
| Garantera att ingenting kan komma in i ett skyddat nät | Datadiod |
| Exportera loggar eller mätvärden ur ett kritiskt system | Datadiod |
| Segmentera nät med samma tillitsnivå | Brandvägg |
| Intygbar envägsgaranti för ackreditering | Datadiod |
| Granska innehåll efter skadlig kod | Brandvägg eller särskild granskning |
I praktiken använder kritiska miljöer båda. Brandväggar sköter den dagliga segmenteringen, där trafik måste gå i båda riktningarna och regler faktiskt är rätt verktyg. Dioder sitter vid det fåtal gränser där en kompromettering är oacceptabel: styrnät, sekretessdomäner, bevis- och logginsamling.
Att behandla dem som konkurrenter leder fel åt båda hållen – en diod framför ett kontorsnät är oanvändbar, och en brandvägg framför ett styrsystem är ett beslut att acceptera en risk som inte behövde accepteras.
Vad en diod kostar er
Att vara ärlig om avvägningen är nyttigare än att sälja garantin.
TCP kräver kvittenser tillbaka, och över en diod kan de inte existera. UDP, Syslog, NTP-broadcast och SNMP-fällor passerar direkt; allt annat behöver mellanprogramvara på båda sidor eller ett dubbelriktat par.
Mottagaren kan inte be avsändaren sakta ned. En avsändare som skickar i skurar över länkhastigheten tappar data, tyst. Länkar måste dimensioneras efter toppen.
Det finns ingen kvittens som säger att data kom fram. Verifieringen måste konstrueras in i flödet – kontrollsummor, sekvensnummer, en hjärtslagssignal – i stället för att antas utifrån en lyckad uppkoppling.
En diod exporterar troget vad sändande sida skickar, inklusive felaktiga eller skadliga data. Är det skyddade nätet komprometterat märker dioden ingenting.
Inget av detta är skäl att låta bli att använda en diod där en diod hör hemma. Det är skäl att konstruera flödena medvetet i stället för att sätta in en och förvänta sig att nätet beter sig som förut.
Det vanliga misstaget
Det vanligaste felet vi ser är att dioden installeras i fel riktning – eller rättare sagt att man efteråt upptäcker att kravet aldrig bara var utåtriktat.
Ett styrnät exporterar mätvärden: diod utåt, korrekt. Ett halvår senare behöver någon skicka in en konfigurationsuppdatering. Dioden är inte ett hinder att kringgå med en tillfällig förbikoppling – kravet har ändrats, och en förbikoppling återinför exakt den väg dioden installerades för att ta bort. Antingen hanteras uppdateringsflödet utanför bandet, eller så flyttas konstruktionen till ett dubbelriktat par: två oberoende envägsvägar, var och en fortfarande framtvingad i hårdvara.
Att avgöra det före installationen är avsevärt billigare än att avgöra det efter.
Fibersystem bygger datadioder från 100 Mbit och uppåt – fristående, rackmodul, robusta och HDMI-varianter, i multimod och singelmod, med varianter godkända enligt TEMPEST Level A och RÖS U1.