Varje elektronisk apparat – en bildskärm, ett tangentbord, en skrivare, kabeln mellan dem – avger oavsiktligt elektromagnetiska signaler. Med rätt mottagare går de signalerna att återskapa till den information som behandlas: från tiotals eller hundratals meters håll, från rummet intill, från ett fordon på gatan, genom väggar. Ingen skadlig kod är inblandad. Ingen logg registrerar något. Den som drabbas har ingen möjlighet att veta att det hände.
TEMPEST är NATO:s benämning på skyddet mot det här angreppet. I Sverige heter det RÖS – röjande signaler. Begreppen beskriver samma problem och regleras av parallella standarder.
Varför det inte är ett it-problem
Nätverkssäkerhet utgår från att en angripare måste ta sig in. Signalskyddet utgår från motsatsen: informationen lämnar redan lokalen, hela tiden, genom fysik i stället för genom en förbindelse.
Skillnaden spelar roll därför att den ändrar hur ett skydd måste se ut. En brandvägg, ett luftgap och ett härdat operativsystem hanterar alla nätverksvägen. Ingen av dem rör den elektromagnetiska. En helt nätverkslös arbetsstation för säkerhetsskyddsklassificerade uppgifter strålar fortfarande ut innehållet på sin skärm.
Den praktiska följden är att signalskydd inte går att lägga till i efterhand. Det är en egenskap hos hur en apparat är byggd – skärmning, filtrering, kabelkonstruktion, komponentplacering – och det är därför godkänd utrustning konstrueras som godkänd utrustning från början.
Vad som faktiskt läcker
Tre mekanismer bär ut information ur en apparat.
Apparaten fungerar som en oavsiktlig sändare. Bildsignaler är skolexemplet: pixelklockan ger ett upprepat mönster som går att fånga upp och rendera tillbaka till en läsbar bild. Tangentbord, skrivare och videokablar strålar alla på karaktäristiska sätt.
Signalerna vandrar ut längs nätkabeln, skyddsjorden eller någon annan ledare som lämnar det skyddade området. En mottagare längre bort på samma elkrets – i källaren, i nästa byggnad – fångar upp dem utan att någonsin gå in i rummet.
En kabel som bär skyddsvärd trafik löper bredvid en som lämnar byggnaden och inducerar en kopia av sin signal i den. Det är därför fysisk åtskillnad mellan röd och svart kabeldragning är en del av en godkänd installation och inte en eftertanke.
Godkännandenivåerna
| NATO (SDIP-27) | Sverige | Skydd |
|---|---|---|
| TEMPEST Level A | RÖS U1 | Högst – för de mest utsatta miljöerna |
| TEMPEST Level B | RÖS U2 | Högt – för skyddade zoner |
| TEMPEST Level C | RÖS U3 | Grundläggande zonskydd |
Nivåerna svarar mot hur mycket skydd omgivningen redan ger. Nivå A förutsätter att en motståndare kan komma nära – en ambassad vid en gata, ett fordon på parkeringen. Nivå C förutsätter att en kontrollerad yttre gräns redan har tryckt ut angriparen på avstånd. Att välja nivå är därför ett uttalande om miljön, inte bara om informationen.
Godkännandet görs per produkt, i en bestämd konfiguration, av ett ackrediterat provningslaboratorium. Två följder av det överraskar regelbundet:
- Ett godkännande följer inte med. Att ändra en godkänd enhet – byta en komponent, lägga till ett kort, byta hölje – upphäver godkännandet. Kommersiell utrustning går inte att godkänna i efterhand.
- Kedjan är bara så stark som sin svagaste enhet. En TEMPEST-arbetsplats håller bara om varje enhet i den når nivån: dator, bildskärm, tangentbord, mus, telefon, högtalare, skrivare, kamera. En enda ogodkänd kringenhet upphäver resten.
Nivåerna beskrivs mer utförligt här, inklusive hur SDIP-27 förhåller sig till de svenska RÖS-nivåerna i praktiken.
Vem det gäller
Signalskydd är inget allmänt it-krav. Det blir aktuellt när tre saker gäller samtidigt: informationen är värdefull nog för att en kapabel aktör ska investera i att samla in den, den aktören kan komma fysiskt nära, och konsekvensen av ett röjande är allvarlig.
Den kombinationen beskriver försvars- och underrättelseverksamhet, myndigheters hantering av säkerhetsskyddsklassificerade uppgifter, diplomatiska beskickningar och i ökande grad samhällsviktig verksamhet – kontrollrum för el, vatten och transport, där operatören är ett rimligt mål för en statlig aktör snarare än för en tillfällighetsangripare.
Den beskriver också situationer som inte alltid känns igen: ett mötesrum där en förhandling förs, ett laboratorium med skyddad forskning, en banks handlarbord. Frågan är inte vilken bransch ni är i, utan vem som skulle tycka att informationen var värd besväret.
Angreppet har blivit billigare
Två saker har ändrats det senaste decenniet. Mjukvarudefinierad radio har flyttat kostnaden för en kapabel mottagare från specialiserad laboratorieutrustning till hårdvara för några tusen kronor. Och beräkningen som krävs för att återskapa en signal – förut det svåra momentet – är i dag signalbehandling på en vanlig dator.
Det betyder inte att avlyssning är trivialt. Att återskapa en användbar bild på avstånd kräver fortfarande kunnande, närhet och tid. Men gruppen aktörer som kan göra det har växt långt utanför statliga underrättelsetjänster, och den fortsätter växa. Dagens hotbild behandlas separat.
Hur godkänd utrustning ser ut
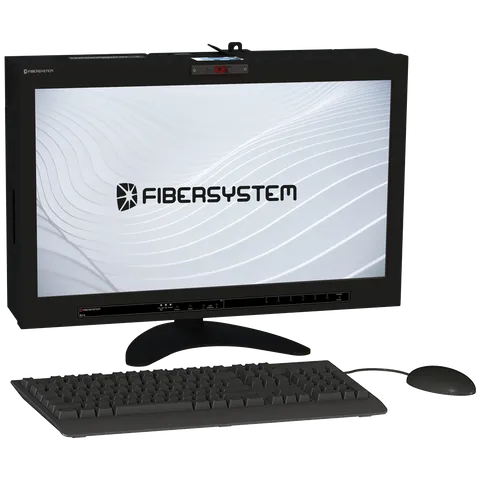
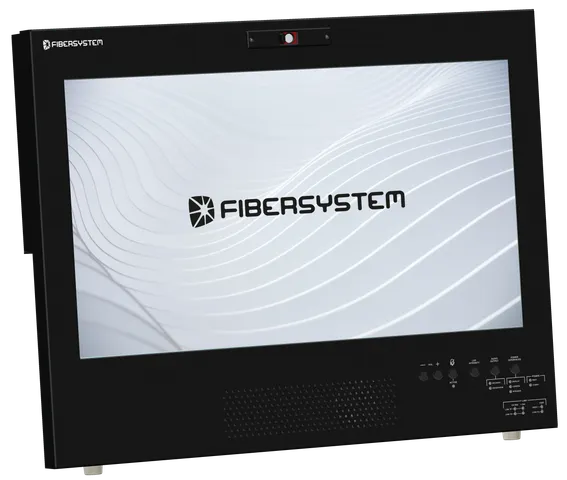
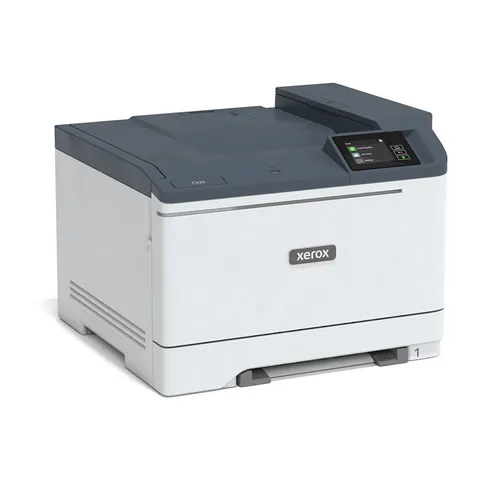
En TEMPEST-godkänd enhet är en vanlig enhet ombyggd för att hålla sina egna emissioner inne. Höljen är skärmade och tätade, kablar filtreras där de korsar gränsen, den inre layouten skiljer signalvägar som inte får kopplas till varandra, och en fiberoptisk förbindelse ersätter koppar överallt där en ledare annars hade burit ut emissioner ur rummet.
Resultatet ser ut som vanlig kontorsutrustning och används som vanlig kontorsutrustning. Det är själva poängen: ett skydd som ändrar hur människor arbetar är ett skydd som kringgås.
Fibersystem är NATO-certifierad TEMPEST-leverantör och Sveriges tillverkare av utrustning på nivå A och B – kompletta datorarbetsplatser, bildskärmar, skrivare, IP-telefoner, projektorer och videokonferenssystem, konstruerade och byggda i Stockholm. Godkännandehandlingar för en enskild produkt lämnas på begäran.