Cyberangrepp rankas återkommande bland de största hoten mot vårt samhälle, jämsides med pandemier och extremväder. Angrepp mot elnät, sjukhus och myndigheter är inte längre hypotetiska: de pågår dagligen, är ofta statsunderstödda och har beskrivits som de nya strategiska vapnen.
För de flesta verksamheter är den beskrivningen till begränsad hjälp, eftersom den inte säger vad man ska göra annorlunda på måndag. Den här sidan handlar om den del av problemet som vanlig it-säkerhet inte når.
Vad som faktiskt har ändrats
Tillfällighetsbrottslighet står fortfarande för volymen, men de angrepp som betyder något för samhällsviktig verksamhet är tålmodiga, finansierade och specifika. En aktör som är beredd att tillbringa ett år inne i ett nät avskräcks inte av åtgärder som är gjorda för att höja kostnaden för ett snabbt försök.
Styrsystem som konstruerades under antagandet om fysisk isolering har kopplats upp – för fjärrövervakning, för effektivitet, av fullt rimliga driftsskäl. Antagandet de byggdes på slutade tyst att gälla, och livslängden på utrustningen i den världen mäts i decennier, så det kommer att fortsätta gälla länge till.
Mjukvarudefinierad radio flyttade kostnaden för en kapabel mottagare från specialiserad laboratorieutrustning till några tusen kronor. Att återskapa information ur en apparats elektromagnetiska emissioner kräver fortfarande kunnande och närhet, men gruppen aktörer som kan göra det har växt långt utanför statliga underrättelsetjänster. TEMPEST och RÖS beskriver det angreppet i detalj.
Att kompromettera en leverantör för att nå hundratals kunder är i dag ett etablerat mönster snarare än en teoretisk oro. Var hårdvaran konstruerades och byggdes, och vem som kunde röra den på vägen, har blivit en säkerhetsfråga i stället för en inköpspreferens.
Varför skydd i programvara är nödvändigt men inte tillräckligt
Brandväggar, slutpunktsskydd, segmentering och uppdateringar är alla nödvändiga, och ingenting här talar emot dem. Men de delar en egenskap: de är programvara, och programvara kan felkonfigureras, kringgås eller utnyttjas.
Det är godtagbart för de flesta system. Det är inte godtagbart för det fåtal där en kompromettering inte går att återhämta sig ifrån – ett styrsystem i elnätet, ett sekretessklassat nät, en beviskedja. För dem bör säkerheten inte hänga på att en konfiguration är rätt varje dag i tio år. Den bör vara fysisk:
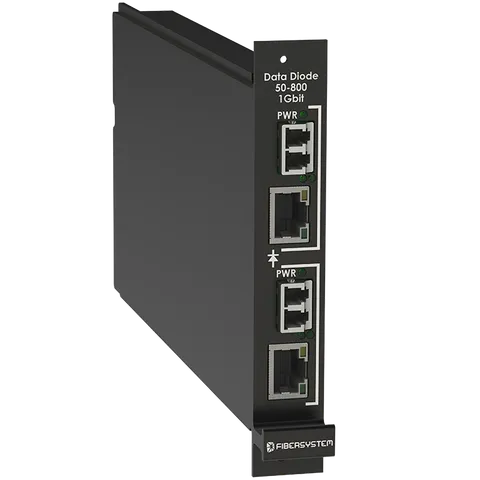
- En datadiod går inte att konfigurera om så att trafik släpps in igen. Det finns ingen konfiguration.
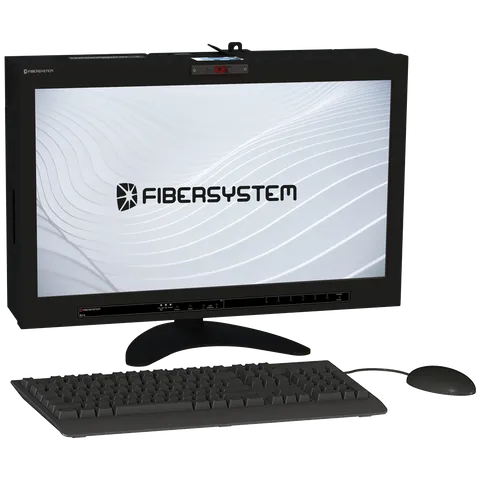
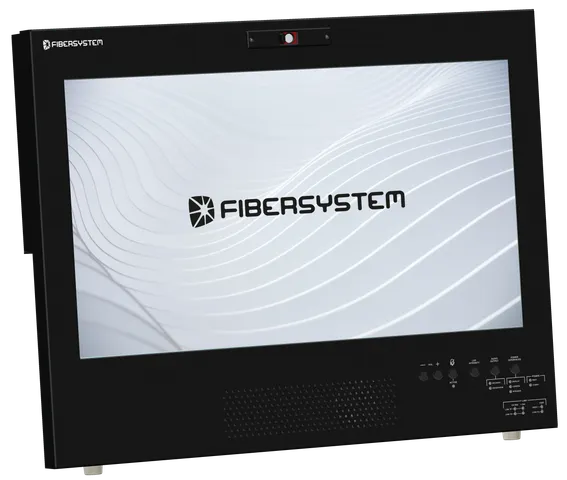
- En TEMPEST-godkänd arbetsstation avger inga signaler värda att fånga upp, oavsett vilken programvara som körs på den.
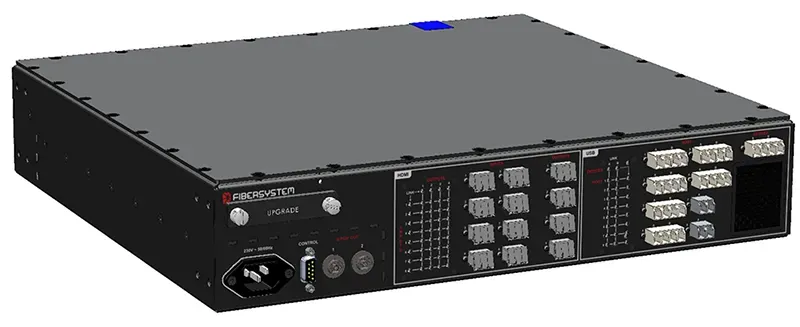
- En fiberoptisk länk ger ingen galvanisk väg och går inte att avlyssna induktivt utan mätbar förlust.
Den gemensamma egenskapen är att garantin överlever en administratörs misstag, en oåtgärdad sårbarhet och en angripare som redan är inne i grannätet.
Vad större organisationer bör göra
Identifiera de system där en kompromettering är oacceptabel. Inte de viktiga systemen – de där återställning inte är en realistisk plan. I de flesta verksamheter är det en kort lista, och den är värd den diskussion som krävs för att hålla den kort. Skydd som läggs överallt läggs tunt.
Skilj dem fysiskt från allmän it, med envägsöverföring där data måste ut. Det är steget som oftast visar sig enklare än väntat: flödena som verkligen behöver korsa gränsen är i regel loggar, mätvärden och rapporter, och samtliga går enkelriktat av sig själva.
Godkänn de arbetsplatser som hanterar det känsligaste mot röjande signaler, anpassat efter miljön snarare än efter sekretessgraden. Nivåerna förklarar hur det valet görs.
Fråga var utrustningen konstrueras, var den tillverkas och vem som kan ändra i den däremellan. Kräv svaret i anbudet i stället för att upptäcka det efteråt.
Poängen med ett fysiskt skydd är att det håller när antagandena runt omkring brister. Konstruera så att en kompromettering på ena sidan går att överleva, och kontrollera det antagandet ibland i stället för att lita på ritningen.
En anmärkning om proportioner
Alla verksamheter behöver inte TEMPEST-godkänd utrustning, och ingen är betjänt av att vi påstår något annat. Signalskydd blir aktuellt när tre saker gäller samtidigt: informationen är värdefull nog för att en kapabel aktör ska investera i att samla in den, den aktören kan komma fysiskt nära, och ett röjande vore allvarligt.
Gäller de tre inte är vanlig informationssäkerhet rätt investering och den här utrustningen fel. Om de gäller finns det ingen mängd vanlig informationssäkerhet som adresserar den aktuella kanalen.
Fibersystem har stöttat det svenska totalförsvaret med det här skiktade angreppssättet i över 40 år. Samma skydd finns tillgängligt för företag och för operatörer av samhällsviktig verksamhet, och det första samtalet handlar oftast om vilka av era system som hör hemma på den korta listan.